
Решение противодействует вредоносным программам, шифровальщикам, фишингу, эксплойтам и сетевым атакам, а также предоставляет средства контроля приложений, устройств и веб-ресурсов.
Оптимизированная архитектура с легкими агентами помогает снизить нагрузку на виртуальную инфраструктуру, а централизованное управление через Kaspersky Security Center упрощает применение политик и наблюдение за состоянием рабочих станций.
Сертифицированные медиапаки приобретаются отдельно.
Функции:
Защита виртуальных рабочих столов Легкий агент Сервер защиты SVM Антивирусная защита Защита от сетевых атак Веб-защита и антифишинг Контроль приложений и устройств Централизованное управление Kaspersky Security Network Отчёты и уведомления
Защита виртуальных рабочих столов без лишней нагрузки
Kaspersky Security для виртуальных и облачных сред, Desktop Russian Edition предназначен для защиты виртуальных рабочих станций и VDI-инфраструктур. Решение учитывает особенности динамических виртуальных сред и позволяет обеспечить единый уровень безопасности для постоянных и непостоянных виртуальных рабочих столов в поддерживаемых конфигурациях.
Архитектура Light Agent
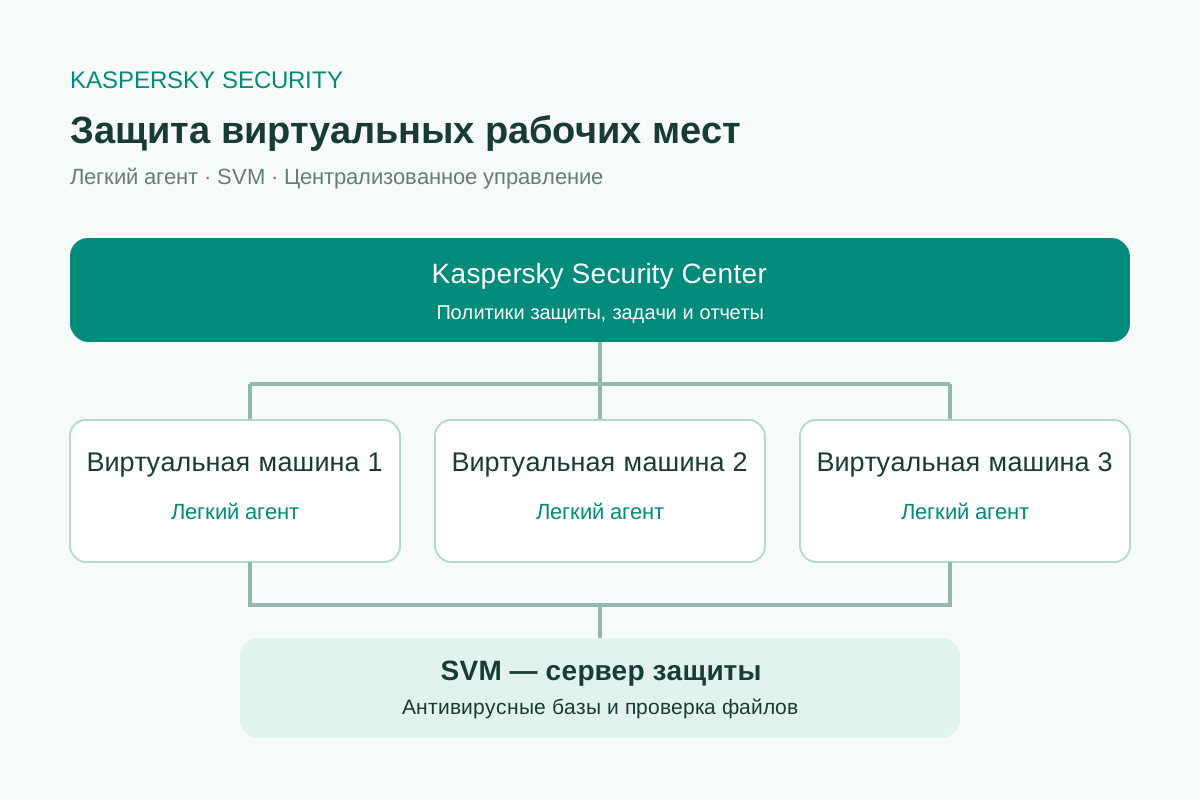
На защищаемой виртуальной машине работает Легкий агент, а ресурсоёмкие операции и общие сервисы безопасности выполняет Сервер защиты, развернутый на специальной виртуальной машине SVM. Такой подход сокращает дублирование антивирусных компонентов на хосте, снижает пиковую нагрузку при одновременных проверках и обновлениях и помогает сохранить производительность виртуальной инфраструктуры.
Сервер интеграции связывает решение с виртуальной инфраструктурой, а Сервер защиты обеспечивает взаимодействие Легких агентов с базами, модулями и сервисами безопасности. Состав компонентов и доступные возможности зависят от используемой платформы виртуализации, гостевой операционной системы и версии решения.
Многоуровневая защита
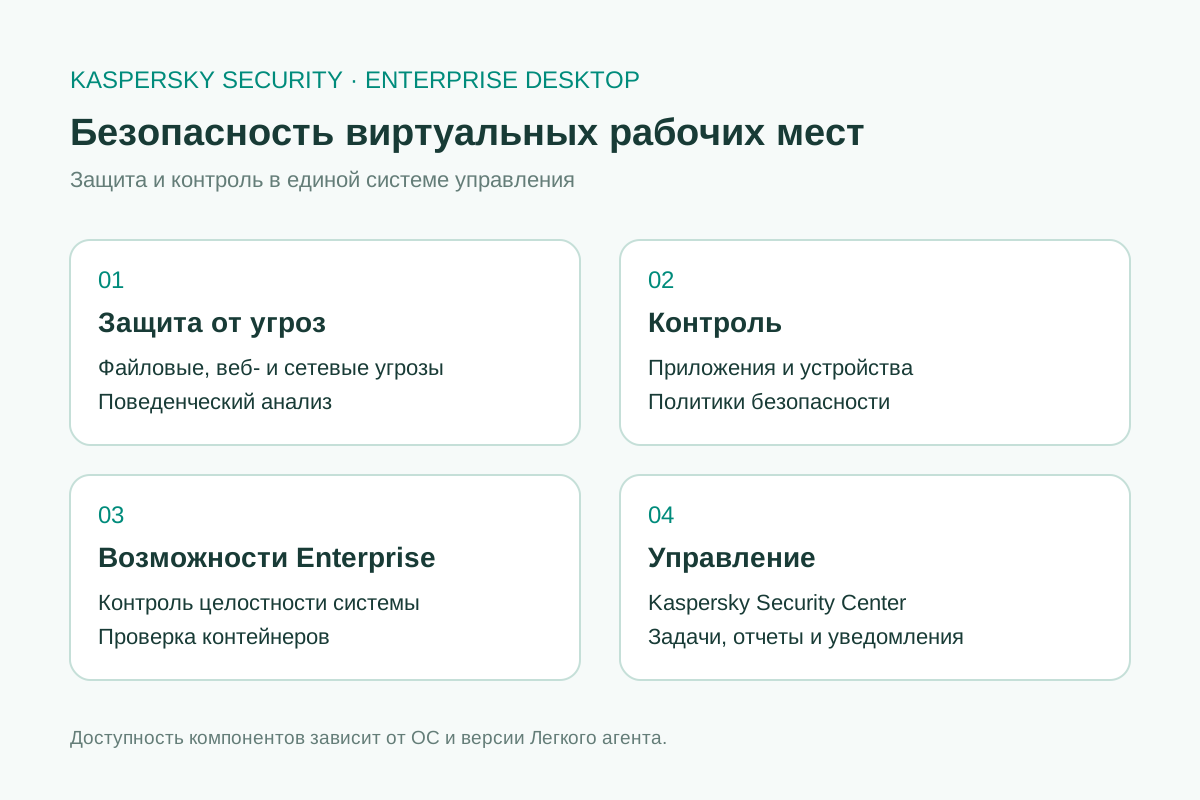
- обнаружение вредоносных объектов, программ-вымогателей и других известных и новых угроз;
- защита от сетевых атак и контроль сетевой активности;
- проверка веб-трафика, блокировка вредоносных и фишинговых адресов;
- контроль запуска приложений, подключения устройств и использования веб-ресурсов — для поддерживаемых гостевых ОС и компонентов;
- использование облачной репутации Kaspersky Security Network для ускоренного реагирования на новые угрозы.
Единое управление безопасностью
Kaspersky Security Center позволяет централизованно создавать политики и задачи, контролировать состояние защиты, распространять обновления, получать события, уведомления и отчёты. Администратор управляет виртуальными рабочими столами вместе с другими защищаемыми устройствами из единой консоли.
Для редакции Desktop
Редакция Desktop рассчитана на защиту виртуальных рабочих станций и рабочих столов. Для серверных виртуальных машин следует выбирать соответствующую серверную редакцию и подходящую лицензионную метрику.
Особенности режима Легкого агента
В режиме Легкого агента для Windows недоступны шифрование данных, Адаптивный контроль аномалий и встроенный компонент EDR Expert. Перед внедрением рекомендуется сверить поддержку платформы виртуализации, гостевых операционных систем и требуемых компонентов для используемой версии продукта.
| | | | |
Функции | Standard Edition Desktop | Standard Edition Server | Enterprise Edition Desktop | Enterprise Edition Server |
|---|---|---|---|---|
| Назначение | ||||
| Защищаемые виртуальные машины | Рабочие станции и VDI | Серверные ОС | Рабочие станции и VDI | Серверные ОС |
| Защита и контроль | ||||
| Защита от файловых угроз |  | | | |
| Проверка съёмных дисков | | | | |
| Защита от веб-угроз | | | | |
| Защита от сетевых угроз | | | | |
| Управление сетевым экраном | | | | |
| Анализ поведения | | | | |
| Контроль устройств | | | | |
| Контроль приложений | |  | | |
| Защита общих папок от шифрования | | | | |
| Дополнительные возможности Enterprise | ||||
| Проверка контейнеров | | | | |
| Контроль целостности системы | | | | |
| Архитектура и управление | ||||
| Архитектура с Легким агентом и SVM | | | | |
| Централизованное управление через Kaspersky Security Center | | | | |
Desktop — для рабочих станций и VDI; Server — для виртуальных машин с серверными ОС. Enterprise Edition дополняет защиту проверкой контейнеров и контролем целостности системы.
Системные требования Kaspersky Security для виртуальных и облачных сред, Desktop
Защищаемые виртуальные машины
- Для виртуальных рабочих станций Windows используется Kaspersky Endpoint Security для Windows в режиме Легкого агента.
- Для виртуальных машин Linux используется Kaspersky Endpoint Security для Linux в режиме Легкого агента.
- Минимальные аппаратные требования и перечень поддерживаемых гостевых ОС зависят от версии установленного Kaspersky Endpoint Security.
Требования к SVM (защитной виртуальной машине)
- двухъядерный виртуальный процессор;
- не менее 2 ГБ оперативной памяти;
- не менее 30 ГБ свободного места на диске;
- виртуальный сетевой интерфейс с пропускной способностью не менее 100 Мбит/с.
Поддерживаемая виртуальная инфраструктура
- Microsoft Hyper-V: Windows Server 2016, 2019 и 2022;
- VMware vSphere: ESXi 7.0 и 8.0, VMware vCenter Server 7.0 и 8.0;
- XenServer 8;
- KVM на базе Debian 11/12, Ubuntu 22.04 LTS, Red Hat Enterprise Linux 8 и CentOS Stream 9;
- Proxmox VE 8;
- HUAWEI FusionSphere, Nutanix Acropolis, OpenStack, TIONIX Cloud Platform;
- российские платформы виртуализации: R-Virtualization, Skala-R, VeiL, SharxBase, ALT Virtualization Server, «Брест», zVirt, ROSA Virtualization и RED Virtualization.
Программные компоненты
- Kaspersky Security Center Windows 14.2/15.1 или Kaspersky Security Center Linux 15/15.1/15.2;
- Сервер администрирования и Агент администрирования Kaspersky Security Center;
- на защищаемой ВМ должен быть установлен пакет интеграции, соответствующий платформе: VMware Tools, Hyper-V Integration Services, XenTools, HUAWEI Tools или QEMU Guest Agent.
Ограничения: режим Легкого агента для Linux не поддерживается на ARM-устройствах, а также в Astra Linux при включенных режимах мандатного контроля доступа и замкнутой программной среды. Полный перечень совместимых версий и ограничений необходимо сверять с актуальной документацией производителя перед развертыванием.
