
MaxPatrol 360 и Palo Alto Cortex XSOAR: российский и зарубежный подход к автоматизации SOC
Современный SOC ежедневно обрабатывает огромный поток событий, предупреждений и инцидентов. Чем больше источников данных подключено к инфраструктуре, тем сложнее аналитикам вручную проверять каждое срабатывание, собирать дополнительный контекст, взаимодействовать с другими системами защиты и своевременно запускать действия по реагированию. В результате даже хорошо оснащенный центр мониторинга может столкнуться с перегрузкой специалистов, увеличением времени расследования и риском пропустить действительно важную атаку.
Именно эту проблему решают платформы класса SOAR - Security Orchestration, Automation and Response. Они позволяют объединить разные средства информационной безопасности в единую цепочку, автоматизировать повторяющиеся действия и запускать сценарии реагирования без постоянного участия аналитика. Вместо ручной проверки IP-адреса, домена или учетной записи система может самостоятельно обратиться к источникам Threat Intelligence, обогатить инцидент данными, выполнить необходимые действия во внешних системах и передать специалисту уже подготовленный контекст для принятия решения.
В этой статье мы сравним два разных подхода к такой автоматизации - MaxPatrol 360 от Positive Technologies и Palo Alto Cortex XSOAR. Cortex XSOAR относится к числу наиболее известных международных SOAR-платформ и делает акцент на оркестрации, playbooks, интеграциях и автоматизации процессов SOC. MaxPatrol 360 развивается как российская платформа для управления расследованиями, операционной работой SOC и автоматизации реагирования в инфраструктуре, где значительную роль могут играть локальные средства защиты.
Сравнение этих решений интересно не только с точки зрения набора функций. Оно показывает два разных подхода к построению современной системы автоматизации SOC: один ориентирован на глобальную экосистему интеграций и большое количество готовых сценариев, второй - на работу в российской инфраструктуре, локальные продукты безопасности и централизованное управление процессами расследования.
Далее разберем архитектуру MaxPatrol 360 и Cortex XSOAR, возможности автоматизации, playbooks, управление инцидентами, интеграции с SIEM, EDR, Threat Intelligence и другими системами. Также посмотрим, чем отличаются подходы к внедрению, масштабированию и эксплуатации и в каких сценариях каждая платформа может оказаться более подходящим выбором.

Что представляет собой MaxPatrol 360
MaxPatrol 360 - российская платформа Positive Technologies, предназначенная для централизованного управления расследованиями, обработкой инцидентов и операционной работой SOC. Решение появилось как следующий шаг в развитии экосистемы MaxPatrol и должно сократить количество ручных действий, которые аналитики выполняют при обработке событий информационной безопасности.
Платформа объединяет в одном интерфейсе работу с инцидентами, задачами, сценариями обработки и внешними средствами защиты. Аналитик получает единое пространство, где можно видеть контекст инцидента, отслеживать ход расследования, назначать ответственных и запускать действия, необходимые для реагирования.
Одно из ключевых направлений MaxPatrol 360 - автоматизация типовых процессов SOC. Например, при получении информации о подозрительном IP-адресе или учетной записи система может инициировать дополнительные проверки, получить данные из подключенных источников, обновить карточку инцидента и запустить заранее подготовленный сценарий обработки.
Важную роль играет интеграция с другими продуктами Positive Technologies. MaxPatrol 360 может использоваться совместно с MaxPatrol SIEM, который отвечает за сбор, анализ и корреляцию событий. В такой архитектуре SIEM обнаруживает подозрительную активность и формирует событие или инцидент, а MaxPatrol 360 помогает организовать дальнейшее расследование и автоматизировать действия аналитиков.
При этом MaxPatrol 360 не ограничивается только экосистемой Positive Technologies. Развитие платформы идет в сторону подключения внешних систем безопасности, чтобы аналитики могли выполнять действия в EDR, межсетевых экранах, системах управления учетными записями и других средствах защиты непосредственно из сценариев обработки инцидентов.
Поэтому MaxPatrol 360 корректнее рассматривать не только как классический SOAR, но и как платформу управления операционной деятельностью SOC. Ее задача - объединить людей, процессы, инциденты и средства защиты в единую управляемую систему.
Основные задачи MaxPatrol 360
К ключевым возможностям платформы относятся:
- централизованное управление инцидентами;
- распределение задач между аналитиками;
- контроль статусов и этапов расследования;
- автоматизация повторяющихся действий;
- запуск сценариев обработки инцидентов;
- работа с данными из внешних систем;
- интеграция со средствами защиты;
- ведение истории действий;
- контроль операционной эффективности SOC;
- снижение нагрузки на первую линию аналитиков.
Наибольший интерес MaxPatrol 360 представляет для организаций, которые уже используют продукты Positive Technologies или строят SOC преимущественно на российском стеке информационной безопасности.
Что представляет собой Palo Alto Cortex XSOAR
Cortex XSOAR - международная SOAR-платформа компании Palo Alto Networks, предназначенная для оркестрации средств безопасности, автоматизации расследований и реагирования на инциденты.
В отличие от решений, построенных преимущественно вокруг одной локальной экосистемы, Cortex XSOAR изначально создавался как интеграционный центр для большого количества разнородных продуктов. Его задача - связать SIEM, EDR, NGFW, Threat Intelligence, IAM, ITSM, email security, облачные сервисы и другие инструменты в единые автоматизированные процессы.
Основой Cortex XSOAR являются playbooks - сценарии, которые определяют последовательность действий при возникновении конкретного инцидента. В playbook можно задать проверки, условия, обращения к внешним системам, автоматические команды и этапы, требующие подтверждения аналитика.
Например, при обнаружении фишингового письма Cortex XSOAR может автоматически:
- извлечь URL, IP-адреса и вложения;
- проверить индикаторы через Threat Intelligence источники;
- определить репутацию домена;
- проанализировать файл в sandbox;
- найти похожие письма в почтовой системе;
- удалить вредоносные сообщения;
- заблокировать домен или IP;
- создать или обновить инцидент;
- уведомить ответственного аналитика.
Таким образом, значительная часть действий выполняется без ручного переключения между десятками различных интерфейсов.
Threat Intelligence и автоматическое обогащение
Еще одно сильное направление Cortex XSOAR - работа с индикаторами компрометации. Платформа может автоматически проверять IP-адреса, домены, URL и хеши файлов через несколько источников Threat Intelligence.
Полученные данные используются для принятия решений внутри сценария. Например, если IP имеет высокий уровень риска сразу в нескольких источниках, playbook может автоматически изменить приоритет инцидента и запустить процедуру блокировки.
Благодаря этому аналитик получает не отдельное срабатывание, а уже обогащенный контекст, позволяющий быстрее понять масштаб и критичность угрозы.
Главное различие в подходах MaxPatrol 360 и Cortex XSOAR
Хотя MaxPatrol 360 и Cortex XSOAR решают схожую задачу - автоматизацию работы SOC и ускорение реагирования на инциденты - их подходы заметно различаются.
MaxPatrol 360 в первую очередь строится как центр управления расследованиями и операционной деятельностью SOC. Основной акцент сделан на том, чтобы собрать в одной системе инциденты, задачи аналитиков, сценарии обработки, статусы расследований и взаимодействие с другими средствами защиты. Такой подход особенно логичен для организаций, которые уже используют MaxPatrol SIEM и другие продукты Positive Technologies.
Cortex XSOAR, напротив, изначально создавался именно как SOAR-платформа с сильным акцентом на оркестрацию разнородных средств безопасности. Его ключевая идея - связать большое количество продуктов разных производителей через готовые интеграции и автоматические playbooks.
Условно разницу можно представить так:
MaxPatrol 360:
SIEM -> инцидент -> управление расследованием -> автоматизация действий -> контроль работы SOC.
Cortex XSOAR:
событие или инцидент -> playbook -> обогащение данными -> действия в нескольких внешних системах -> автоматическое реагирование.
MaxPatrol 360 - акцент на управление SOC
В MaxPatrol 360 важную роль играет организационная сторона расследований. Платформа помогает управлять очередью инцидентов, назначать ответственных, контролировать сроки, фиксировать действия аналитиков и отслеживать состояние расследования.
То есть автоматизация здесь является частью более широкой задачи - управления всем циклом обработки инцидента.
Для крупной организации это может быть особенно важно, если в SOC работает несколько линий аналитиков и необходимо не только автоматически выполнить определенные команды, но и понимать:
- кто сейчас занимается инцидентом;
- на каком этапе находится расследование;
- какие действия уже выполнены;
- какие задачи еще остаются;
- сколько времени занимает обработка;
- где возникают задержки;
- какова общая нагрузка на SOC.
Поэтому MaxPatrol 360 можно воспринимать как платформу, которая объединяет функции Incident Management и SOAR в рамках единого рабочего процесса.
Cortex XSOAR - акцент на оркестрацию и playbooks
Cortex XSOAR сильнее ориентирован на автоматизацию технических действий между различными системами.
Типичный сценарий может одновременно использовать:
- SIEM для получения события;
- Threat Intelligence для проверки IOC;
- EDR для анализа конечного устройства;
- NGFW для блокировки IP;
- Active Directory для отключения учетной записи;
- почтовый сервис для удаления фишинговых сообщений;
- ITSM для создания тикета;
- Slack или Microsoft Teams для уведомления команды.
Все эти действия объединяются в один playbook.
Главное преимущество такого подхода заключается в том, что аналитик не должен вручную работать в каждой системе отдельно. Cortex XSOAR выступает центральным оркестратором, который обращается к подключенным продуктам и выполняет необходимые команды автоматически.
Различие экосистем
Еще одно заметное отличие связано с экосистемами интеграций.
MaxPatrol 360 в первую очередь ориентирован на российский рынок и инфраструктуру, где могут использоваться отечественные SIEM, EDR, межсетевые экраны и другие средства информационной безопасности.
Это делает платформу особенно интересной для компаний, которым важно построить SOC на российском программном обеспечении или постепенно заменить зарубежные продукты.
Cortex XSOAR ориентирован на международную инфраструктуру. Его сильная сторона - большое количество готовых интеграций с продуктами крупных мировых производителей.
В международной компании типичный SOC может включать решения Palo Alto Networks, Microsoft, CrowdStrike, Splunk, Cisco, Check Point, ServiceNow и десятки других систем. Для такой среды развитая интеграционная экосистема Cortex XSOAR становится серьезным преимуществом.
Можно ли считать MaxPatrol 360 и Cortex XSOAR прямыми конкурентами?
Функционально область пересечения у этих решений достаточно большая.
Обе платформы позволяют:
- управлять инцидентами;
- автоматизировать действия аналитиков;
- использовать сценарии реагирования;
- взаимодействовать с внешними средствами защиты;
- обогащать данные об инцидентах;
- сокращать объем ручной работы;
- ускорять расследование и реагирование.
Однако позиционирование немного отличается.
MaxPatrol 360 делает основной акцент на централизованном управлении работой SOC и интеграции с российской ИБ-инфраструктурой, а Cortex XSOAR - на глубокой оркестрации, playbooks и взаимодействии большого количества разнородных международных систем безопасности.
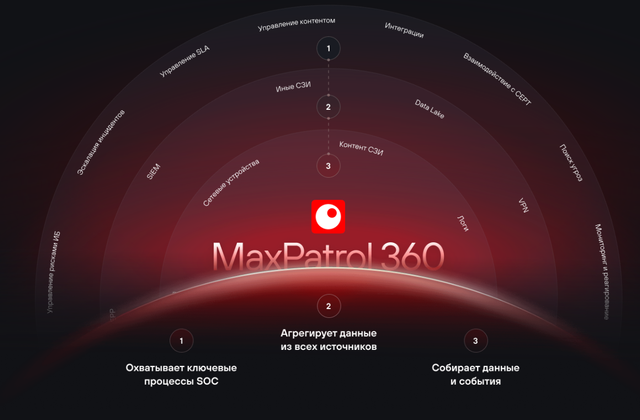
Разница в подходах MaxPatrol 360 и Cortex XSOAR особенно заметна, когда речь идет не просто об автоматизации отдельных действий, а о требованиях конкретной инфраструктуры. Для международной компании критичной может быть широта интеграций и поддержка большого количества зарубежных решений, тогда как для российской организации на первый план выходят совместимость с отечественными средствами защиты, возможность работы в закрытом контуре и снижение зависимости от зарубежного программного обеспечения.
Именно поэтому отдельно стоит рассмотреть, какие преимущества MaxPatrol 360 может дать организациям, которые строят или модернизируют SOC в российской инфраструктуре.
MaxPatrol 360 для российских организаций
MaxPatrol 360 в первую очередь ориентирован на компании и государственные структуры, которым необходимо автоматизировать работу SOC в инфраструктуре, построенной преимущественно на российских средствах информационной безопасности.
Для таких организаций важен не только функционал SOAR как таковой. Большое значение имеют совместимость с локальными продуктами, возможность развертывания внутри собственной инфраструктуры, контроль над данными и отсутствие зависимости от зарубежных облачных сервисов.
Работа в российской экосистеме информационной безопасности
Одно из ключевых преимуществ MaxPatrol 360 заключается в тесной интеграции с продуктами Positive Technologies.
В первую очередь речь идет о связке с MaxPatrol SIEM. SIEM может обнаруживать подозрительную активность, формировать инциденты и передавать их в MaxPatrol 360 для дальнейшего расследования и автоматизированной обработки. Для компаний, которые уже используют MaxPatrol SIEM, такой подход позволяет развивать существующую инфраструктуру без необходимости полностью менять архитектуру SOC.
Поддержка импортозамещения
Для российских организаций фактор импортозамещения остается одним из ключевых при выборе средств информационной безопасности.
Использование MaxPatrol 360 позволяет постепенно сокращать зависимость от зарубежных SOAR-платформ и строить процессы расследования и реагирования на базе российского программного обеспечения.
Это особенно актуально для:
- государственных организаций;
- компаний с государственным участием;
- банков и финансовых организаций;
- промышленных предприятий;
- операторов критической информационной инфраструктуры;
- крупных компаний с требованиями к локализации данных.
При этом переход на российский SOAR не обязательно означает полную замену всей существующей инфраструктуры. MaxPatrol 360 может использоваться как центральный слой управления расследованиями и постепенно подключаться к различным средствам защиты.
Работа в закрытых контурах
Для многих организаций возможность работы без постоянной зависимости от внешних облачных сервисов является обязательным требованием.
Это особенно важно в инфраструктурах, где:
- отсутствует прямой доступ в интернет;
- действуют строгие правила сегментации сети;
- запрещена передача данных во внешние облака;
- используются изолированные технологические сети;
- действуют повышенные требования к конфиденциальности.
В таких сценариях on-premise подход становится серьезным преимуществом.
Единый российский стек SOC
Для организаций, стремящихся максимально унифицировать инфраструктуру, MaxPatrol 360 особенно интересен в сочетании с другими продуктами Positive Technologies.
Архитектура может строиться вокруг нескольких компонентов:
MaxPatrol SIEM -> обнаружение и корреляция событий.
MaxPatrol 360 -> управление расследованиями и автоматизация.
Другие средства защиты -> выполнение действий по реагированию.
Такой подход позволяет снизить количество разрозненных систем и уменьшить сложность интеграции между отдельными компонентами SOC.
Кому MaxPatrol 360 подходит особенно хорошо
Платформа может быть особенно интересна организациям, которые:
- уже используют MaxPatrol SIEM;
- переходят на российские средства информационной безопасности;
- строят собственный SOC;
- модернизируют существующий центр мониторинга;
- работают с критической информационной инфраструктурой;
- требуют размещения данных внутри собственного контура;
- хотят сократить количество ручных действий аналитиков;
- планируют постепенно внедрять автоматизированное реагирование.
При этом сам факт российского происхождения продукта не делает его автоматически лучшим выбором для любой инфраструктуры.
Если компания использует большое количество зарубежных решений, выбор MaxPatrol 360 необходимо оценивать прежде всего по доступности необходимых интеграций. В международной инфраструктуре зрелая экосистема Cortex XSOAR может оказаться удобнее.
Но для SOC, построенного вокруг российских продуктов, ситуация обратная. Здесь локальная интеграция, возможность работы в закрытом контуре и ориентация на российскую ИБ-инфраструктуру могут стать более важными факторами, чем размер международного marketplace.
Именно поэтому MaxPatrol 360 можно рассматривать не просто как замену зарубежному SOAR, а как основу для построения собственного российского слоя управления и автоматизации SOC.
Заключение
MaxPatrol 360 и Palo Alto Cortex XSOAR решают схожую задачу - помогают автоматизировать работу SOC, ускорить расследование инцидентов и сократить количество ручных действий аналитиков. Однако ориентированы они на разные инфраструктуры и разные требования бизнеса.
MaxPatrol 360 в первую очередь подойдет российским организациям, которые используют MaxPatrol SIEM, строят SOC на отечественном стеке информационной безопасности, работают в закрытых контурах или предъявляют повышенные требования к локализации данных. Сильной стороной платформы является сочетание управления расследованиями, операционной работы SOC и постепенно расширяющейся автоматизации реагирования.
Palo Alto Cortex XSOAR будет более логичным выбором для международных компаний и крупных SOC, где используется большое количество зарубежных средств защиты. Платформа особенно сильна в сценариях, где требуется глубокая оркестрация, развитые playbooks, Threat Intelligence и большое количество готовых интеграций с продуктами разных производителей.
Поэтому универсального ответа на вопрос, какое решение лучше, нет. Выбор зависит от уже используемого SIEM, XDR, межсетевых экранов, ITSM, Threat Intelligence источников, требований к размещению данных, масштаба SOC и того, какие именно процессы организация планирует автоматизировать.
Если возникают сложности с выбором между MaxPatrol 360, Cortex XSOAR или другими решениями для автоматизации SOC, наши сертифицированные специалисты помогут проанализировать текущую инфраструктуру, требования безопасности и задачи компании. На основе этого можно подобрать оптимальную платформу, подходящую по функциональности, интеграциям, условиям лицензирования и бюджету, а также определить наиболее эффективный вариант внедрения.
